

La monitorització WordPress és el conjunt de comprovacions automàtiques i contínues que vigilen l’estat del teu lloc en temps real: si està en línia, si té malware, si algú ha modificat fitxers crítics, si els temps de càrrega es disparen o si algun usuari realitza accions sospitoses. Sense aquest sistema actiu, els problemes es descobreixen quan ja són visibles per als teus visitants o, pitjor, quan Google ja ha marcat el teu lloc com a perillós.
Per què la monitorització contínua és diferent d’una auditoria
Una auditoria WordPress és una fotografia: analitza l’estat del teu web en un moment concret i entrega un informe de millores. La monitorització és la pel·lícula completa: vigila sense parar i llança alertes en l’instant en què alguna cosa canvia. Totes dues són necessàries, però responen a preguntes diferents.
Auditoria (puntual)
- S’executa una vegada (o periòdicament sota demanda)
- Detecta vulnerabilitats existents en aquell moment
- Genera un informe d’accions correctives
- No avisa si alguna cosa canvia després
Monitorització (contínua)
- Funciona les 24 h, els 365 dies de l’any
- Detecta canvis en el moment en què es produeixen
- Envia alertes per email, Slack o SMS
- Permet actuar abans que el dany sigui visible
El motiu pel qual molts propietaris de WordPress descobreixen un hackatge tard no és manca de cura, sinó manca de visibilitat. Els atacants moderns no desfiguren el web ni deixen missatges evidents: injecten spam ocult, creen comptes d’administrador silenciosos o redirigeixen trànsit de mòbils cap a pàgines de phishing, i el propietari continua veient el seu web perfectament al navegador d’escriptori.
Què ha de vigilar un sistema de monitorització WordPress
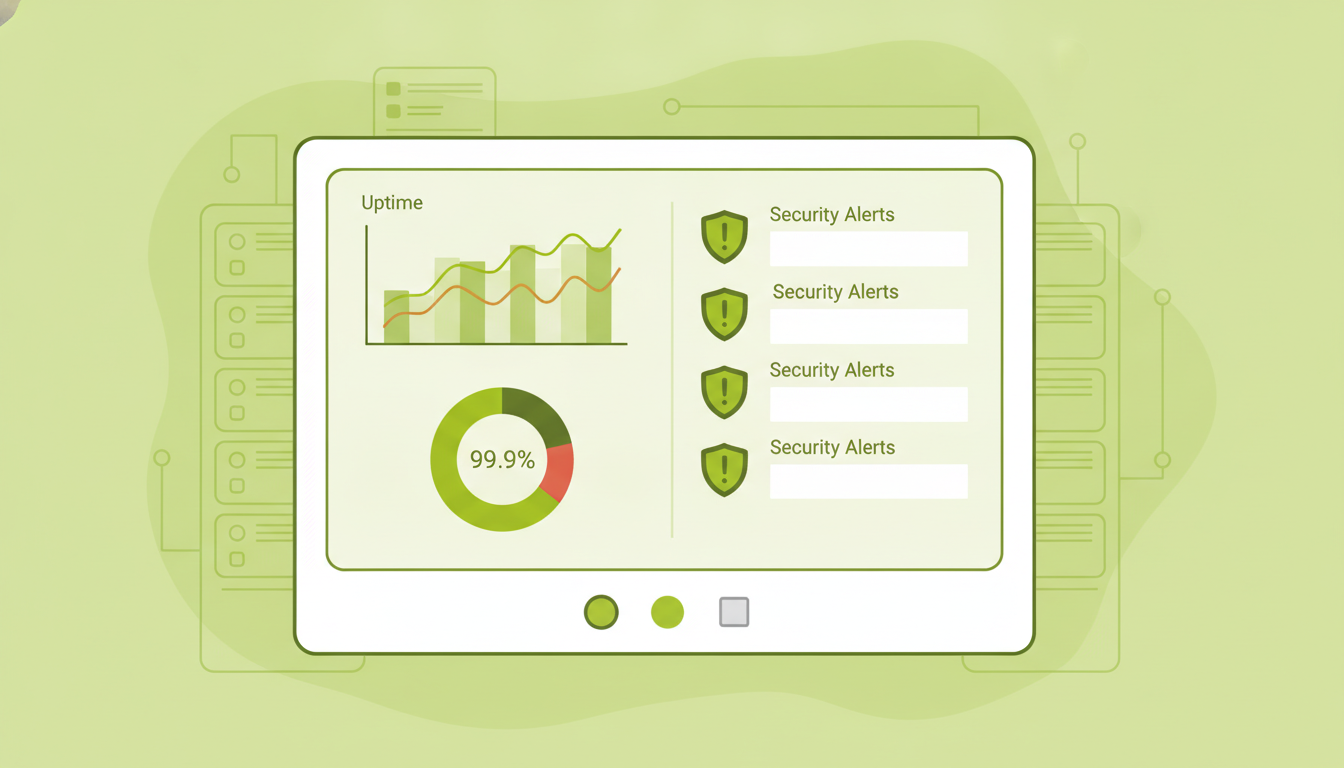
Un sistema de monitorització complet cobreix almenys cinc capes. Cadascuna detecta un tipus diferent de problema; ignorar-ne qualsevol deixa punts cecs reals.
Disponibilitat (uptime)
Comprova cada pocs minuts si el lloc respon. Si cau, l’alerta arriba en segons. Eines com UptimeRobot o Better Uptime fan això de forma gratuïta o econòmica.
Integritat de fitxers
Compara els fitxers del nucli, plugins i temes amb les seves versions originals. Si algú modifica un fitxer de WordPress sense que tu l’hagis actualitzat, l’alerta salta immediatament.
Escaneig de malware
Analitza el codi a la recerca de scripts maliciosos, backdoors o redireccions ocultes. L’ideal és que l’escaneig s’executi tant des del servidor com de forma externa (des de fora, com ho veuria un visitant).
Registre d’activitat
Registra qui entra, què fa i des d’on. La creació d’usuaris, els canvis de rol, la instal·lació de plugins o l’edició de fitxers crítics queden anotats amb data, hora i IP.
Llistes negres i reputació
Comprova si el teu domini o IP apareix en llistes negres de Google, Spamhaus o altres serveis. Estar en una llista negra és el que fa que el navegador mostri «Aquest lloc és perillós» als teus visitants.
Com configurar la monitorització pas a pas
Pots muntar un sistema bàsic en menys d’una hora fent servir eines gratuïtes o de baix cost. El important és que les alertes arribin a algú que pugui actuar, no que quedin en un log que ningú llegeix.
- Instal·la un plugin de seguretat amb registre d’activitat. Wordfence (gratuït) o WP Activity Log cobreixen tant l’escaneig de malware com el log d’usuaris. Configura les notificacions per email des del primer dia.
- Activa un monitor d’uptime extern. UptimeRobot en el seu pla gratuït comprova el teu lloc cada 5 minuts i envia un email o SMS si cau. Cinc minuts de marge és suficient per a la majoria de llocs; si necessites intervals d’1 minut, els plans de pagament ho cobreixen.
- Configura alertes de canvi de fitxers. Plugins com Wordfence o iThemes Security poden comparar els fitxers del nucli de WordPress amb els originals del repositori oficial de WordPress.org i avisar-te si detecten diferències.
- Afegeix comprovació de llistes negres. Google Search Console avisa quan detecta malware al teu lloc. A més, serveis com MXToolbox comproven la teva IP a les principals llistes de spam de forma gratuïta.
- Programa revisions manuals mensuals. L’automatització és la base, però no substitueix una revisió humana periòdica: usuaris amb rols inesperats, plugins inactius amb vulnerabilitats conegudes, o còpies de seguretat que fa setmanes que no s’executen.
Consell pràctic: configura les alertes perquè arribin a un compte d’email que algú revisi de debò, no a una bústia genèrica d’empresa que ningú mira. Una alerta de caiguda enviada a info@latuaempresa.com que acaba a la paperera és el mateix que no tenir monitorització.
Quines eines fer servir per monitoritzar WordPress el 2026
No existeix una eina única que cobreixi totes les capes amb la mateixa qualitat. La combinació més habitual entre negocis amb llocs crítics és: un plugin de seguretat per a l’escaneig intern, un servei extern per a l’uptime, i Google Search Console com a xarxa de seguretat gratuïta per a la reputació.
| Eina | Què monitoritza | Pla gratuït |
|---|---|---|
| Wordfence | Malware, integritat de fitxers, intents d’inici de sessió | Sí (escaneig amb 30 dies de retard en signatures) |
| WP Activity Log | Registre d’activitat d’usuaris i canvis al lloc | Sí |
| UptimeRobot | Disponibilitat (uptime) cada 5 minuts | Sí (fins a 50 monitors) |
| Google Search Console | Malware detectat per Google, problemes de seguretat | Sí (gratuït) |
| Jetpack Protect | Escaneig de vulnerabilitats en plugins i temes | Sí (escaneig bàsic) |
Si gestioneu diversos llocs WordPress alhora, eines com ManageWP o MainWP permeten centralitzar la monitorització i les actualitzacions des d’un únic tauler, cosa que redueix considerablement el temps de gestió.
Segons l’informe anual de llocs hacketjats de Sucuri, el 39,1 % dels llocs WordPress infectats analitzats en el seu últim informe tenien el nucli de WordPress desactualitzat en el moment del hackatge. La monitorització de versions no és opcional: és la primera línia de defensa.
La diferència entre monitoritzar tu mateix i delegar en un servei professional
Configurar les eines és només la meitat de la feina. L’altra meitat és actuar quan arriba l’alerta, i això requereix temps, coneixement tècnic i disponibilitat. Un avís de fitxer modificat a les 11 de la nit no serveix de res si ningú sap interpretar-lo o no hi ha ningú disponible per actuar abans de l’endemà.
L’avantatge d’un servei de manteniment WordPress professional és que la monitorització està integrada amb la resposta: algú revisa les alertes, les filtra (moltes són falsos positius) i actua sobre les reals. En cas d’incident greu, també està disponible el servei d’assistència d’urgències WordPress per recuperar el lloc amb garanties.
Per a qui té sentit fer-ho un mateix: llocs personals o projectes secundaris on una caiguda de hores no té impacte econòmic directe, i on el propietari té coneixement tècnic per interpretar alertes.
Per a qui té sentit delegar: botigues WooCommerce, webs corporatives, llocs amb trànsit regular o qualsevol projecte on la caiguda o el hackatge suposi pèrdua d’ingressos, reputació o dades de clients.
Preguntes freqüents sobre monitorització WordPress
Amb quina freqüència s’ha de comprovar l’uptime d’un lloc WordPress?
Per a la majoria de llocs, una comprovació cada 5 minuts és suficient. Si tens una botiga en línia o un lloc de reserves on cada minut caigut suposa vendes perdudes, val la pena utilitzar un servei amb intervals d’1 minut. El important no és només la freqüència, sinó que l’alerta arribi a algú que pugui actuar de forma immediata.
Quina diferència hi ha entre monitorització i protecció activa (firewall, WAF)?
Un firewall o WAF bloqueja les amenaces abans que arribin al lloc. La monitorització detecta el que ja ha passat o està passant. Són complementàries: el firewall redueix el volum d’atacs que arriben, i la monitorització detecta els que aconsegueixen passar o els problemes que no són atacs externs (usuaris compromesos, plugins maliciosos instal·lats des de dins, etc.). Per a una visió completa de com protegir WordPress de forma integral, totes dues capes són necessàries.
Puc confiar que el meu hosting ja monitoritza el meu lloc WordPress?
El hosting monitoritza la infraestructura (servidor, xarxa, disc), no la teva aplicació WordPress. Si un plugin instal·la un backdoor, si algú crea un usuari administrador no autoritzat o si el teu lloc comença a enviar spam, el hosting normalment no t’avisa. Aquestes capes de monitorització són responsabilitat teva o de qui gestioni el teu lloc.
Quant costa monitoritzar un lloc WordPress de forma professional?
Les eines bàsiques (Wordfence gratuït, UptimeRobot gratuït, Google Search Console) no tenen cap cost. Els plans de pagament d’eines especialitzades solen estar entre 5 i 30 euros al mes per lloc. Si contractes un servei de manteniment que inclogui monitorització, el cost varia segons el nivell de resposta i el tipus de lloc, però inclou també l’actuació humana quan alguna cosa falla, que és el que realment aporta valor.
Vols que algú vigili el teu WordPress per tu?
T’expliquem què cobreix la nostra monitorització, com funciona el procés i què inclou el servei de manteniment. Sense compromís.